 Eileen
在蚂蚁集团负责 AI 支付安全的陈树鹏,日常工作里大量使用智能体,写代码、梳理汇报、提炼会议纪要都交给它。但一旦涉及真金白银,比如调用付费数据接口、购买素材或预订服务,大多数人会本能地收紧权限。陈树鹏自己测试过不少任务型框架,真正允许支付的智能体也只有两三个。可在产业一线,放权又被认为势在必行。
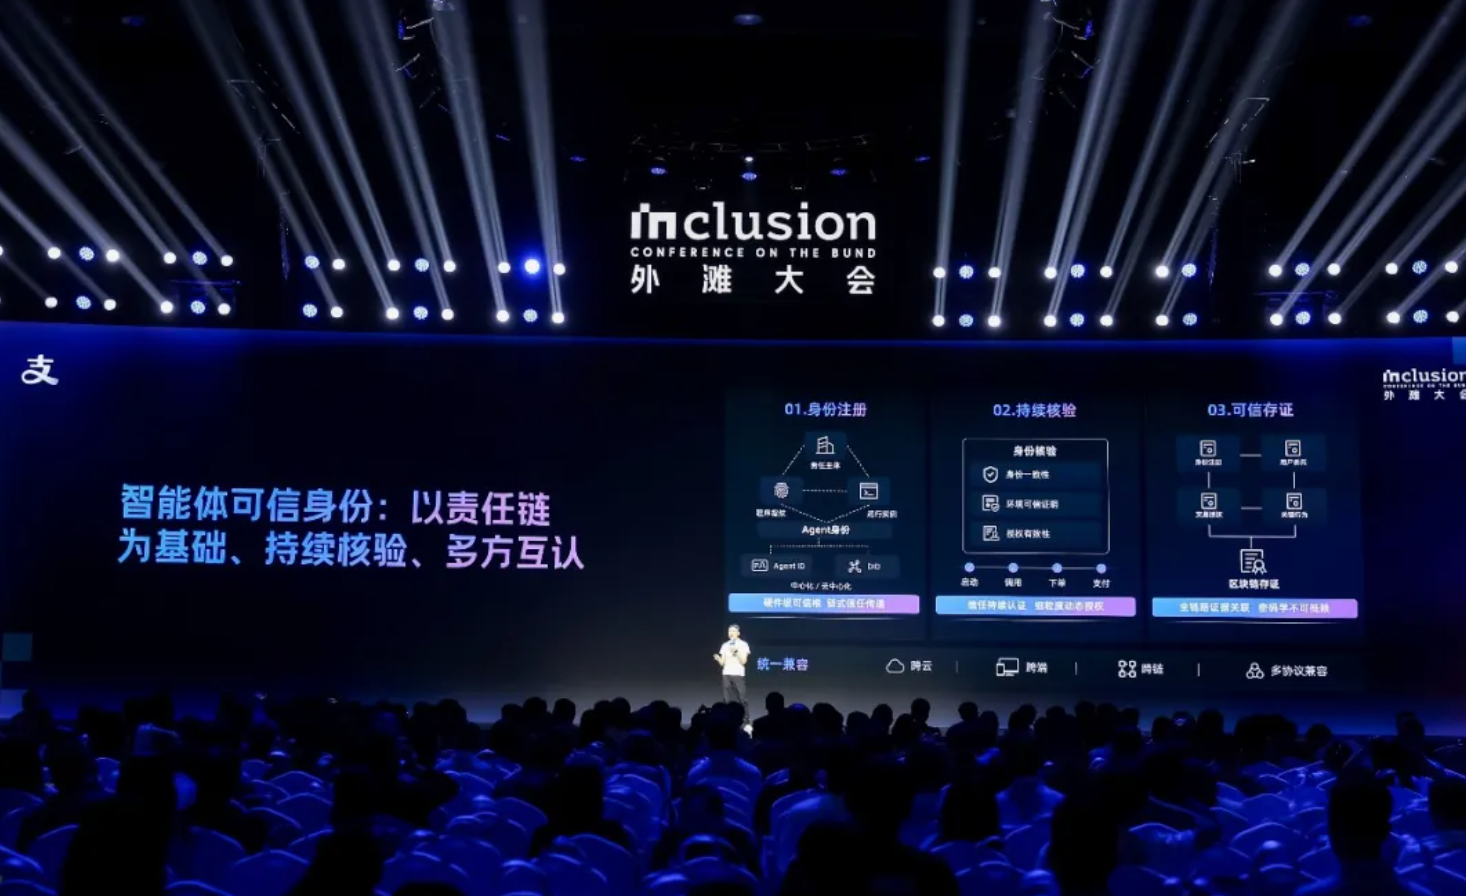
2026 外滩大会上,蚂蚁集团 CEO 韩歆毅表示,智能体商业的「ChatGPT 时刻」正在到来,标志是从对话能力展示走向真实的商业交易闭环,商业交互的起点也从搜索页面变为意图驱动的服务调度。9 月 11 日,蚂蚁集团发布 APASS,一套面向智能体商业活动的信任基础设施,基于 KYA(认知你的智能体)理念,以身份与意图两条信任链,核验 Agent 的身份、授权边界与实际行为。
身份核验的难点在于运行环境会变。陈树鹏举例说,有开发者在家用电脑上用开源框架搭了购物助手并配置权限,之后把代码镜像、运行配置与记忆上下文打包迁到云端容器继续运行。设备、网络 IP、调用的模型与插件都变了样,商户只凭静态 API Key,很难确认眼前程序还是不是当初获批的助手。APASS 给出三个维度的依据:软件特征,如代码指纹、软件版本与挂载的 Skill 清单;运行时环境,联动设备厂商与云厂商做硬件级可信根检测;责任主体,把 Agent 标识与既有 KYC 或 KYB 体系关联。
确认身份后,问题转向它被允许做什么。用户让智能体做一份行业汇报 PPT,后台可能拆出调用检索接口、购买演示模板、下载商用矢量图标等采购动作。每笔几元钱的调用都弹窗核验,代办价值会被打断;完全免密,用户又要承担意外支出。APASS 的做法是在任务启动前把信任固化为具体的授权策略(Scope)。