 Eileen
一个名为 REA 的项目最近在 AI 开发者圈刷了屏。它全称 Reverse Engineer Anything,意为“逆向一切”,10 月 6 日星标数还不到 1 万,10 月 12 日已超过 11 万。让普通人注意到它的是游戏:10 月初,一批老游戏能在浏览器里直接玩,包括《光环:战斗进化》《半条命》《暗黑破坏神》《GTA5》和《使命召唤:现代战争 2》。
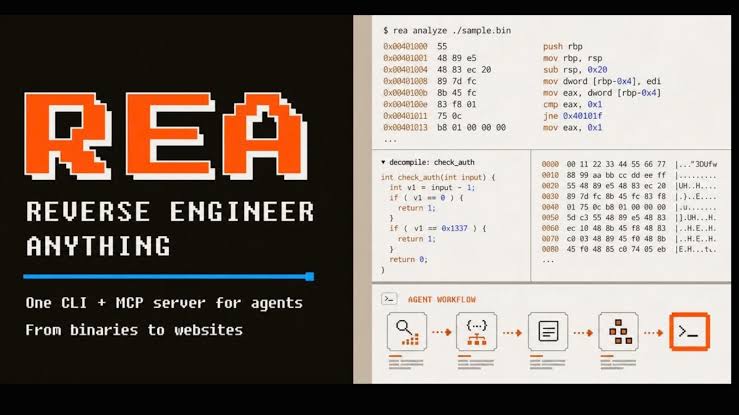
REA 把逆向工具接到 AI 编程智能体上,接口用 MCP,一种让 Claude Code、Codex、Cursor 这类智能体调用外部工具的通用协议。用户让智能体查某个功能怎么工作,它会自己调用 Ghidra、IDA 或 Hopper 翻二进制,用 JADX 拆安卓安装包,或直接读 Electron 应用里打包的 JavaScript,再把结论和证据交回来。
这套做法并不全新。GhidraMCP、IDA Pro MCP 等开源项目去年就在做类似的事。x64dbg 开发者、IDA Pro MCP 作者 Duncan Ogilvie 曾说,他用 IDA 的 MCP 插件约一小时解完今年 Flare-On 的全部题目。逆向教材《Practical Reverse Engineering》的合著者 Elias Bachaalany 转发 REA 时,开头只写了一个词:炒作。流传较广的一份复盘来自 Maurice Heumann,他用智能体把一款射击游戏 99% 的函数还原成 C++ 源码,83% 编译后逐字节一致,用的却是 Hex-Rays 官方 MCP,不是 REA。
AI 能拆程序是真的,能拆到什么程度却说法不一。安全博主轩辕之风认为,没加壳的程序 AI 能轻松拿下,轻度加壳也行,VMP 这类高强度虚拟化保护还啃不动,并批评 REA 没有动态调试。有逆向产品公司称遇到加壳样本模型会卡住,反方则认为混淆能拖慢 AI、挡不住它。公开案例多在容易的一头,放在服务器上的逻辑,拆本地客户端也拿不到。Duncan Ogilvie 还提到,给模型暴露更多工具未必让它表现更好,已有 REA 用户抱怨工具太多。