 cherry
10月2日,苹果发布公告,将在后续版本收紧 macOS 的“完全磁盘访问”(Full Disk Access,FDA)权限。公告称,一些开发者以可能让用户面临风险的方式使用该权限,在用户不完全知情或理解时暴露系统中的内容。苹果将引入额外控制,只有用户进行非常明确的操作,才能授予应用这种高级别访问权限。随着人工智能代理能力和自主性增强,相关风险会大幅增加。
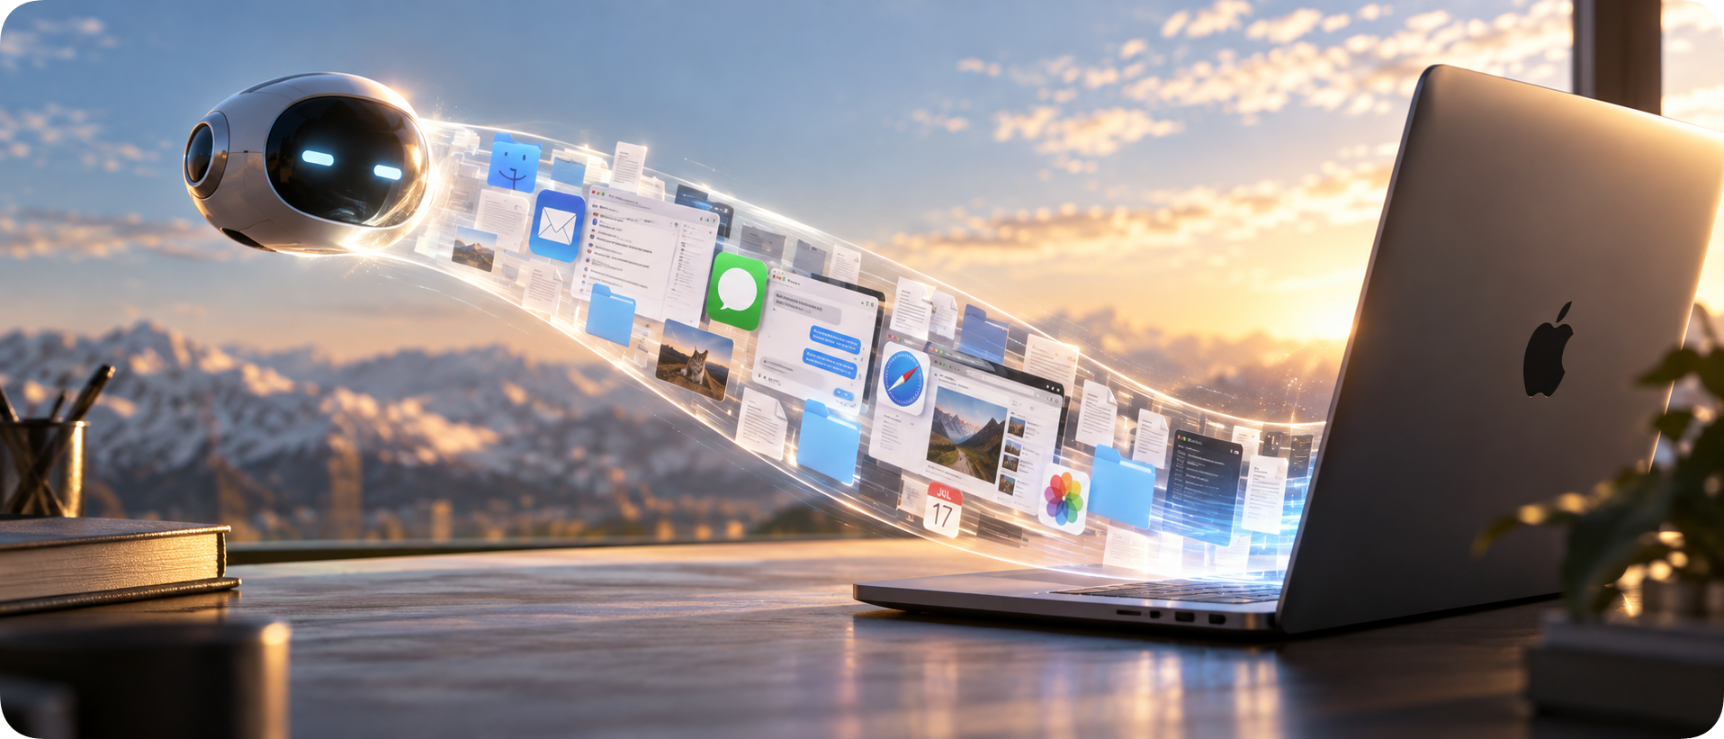
完全磁盘访问自 2018 年 macOS Mojave 10.14 开始加入。此前,macOS 的文件权限管理与 Windows、Linux 相近,程序可访问当前账户能读取的文件。后来系统加入更细的隐私机制,程序默认不能访问邮件、聊天信息、浏览器记录、Time Machine 备份和第三方软件用户数据等,除非手动授权。之所以保留这一权限,是因为杀毒、文件备份、企业 IT 管理等少数软件需要遍历整个文件系统;若逐项授权,弹窗会过多。长期以来,这套机制依赖一种默契:这些软件只为工作访问全盘,不关心隐私数据。
以 Muse 为代表的 Personal Agent 打破了这种默契。为理解用户目标和偏好,它们不仅申请完全磁盘访问,还读取日程、邮件沟通对象、聊天主题等信息,形成用户画像和上下文,再决定行动。即便假设 Meta 不会另作他用,Personal Agent 也可能因理解错误或被攻击者诱导而泄露隐私。已有案例:Salt Security 披露邮件注入漏洞,攻击者可通过含攻击代码的邮件让受害者的 Manus Agent 执行代码,接触其连接的 Gmail、Google Drive 等第三方凭证;科技博主 Matt Robb 让 Muse 代管二手交易时,Muse 在他不知情下把家庭地址发给买家。
大多数 Personal Agent 以全能助理为卖点,代价是了解用户一切,而保密能力并不让人放心。滥用权限的是 Personal Agent,但泄露后用户可能把 macOS 一并归咎。科技评论者 John Gruber 还提到,苹果在 iOS 和 iPadOS 上采用比 macOS 严格得多的沙盒机制,而许多年轻人更熟悉前者的使用逻辑。