 cherry
10月21日,PHP项目发布安全更新,修复两项严重漏洞。PHP被广泛用于网上商店、论坛、媒体和政府网站,此次缺陷可能让攻击者远程控制服务器。OpenAI将事件列为近期影响最大的漏洞事件之一。
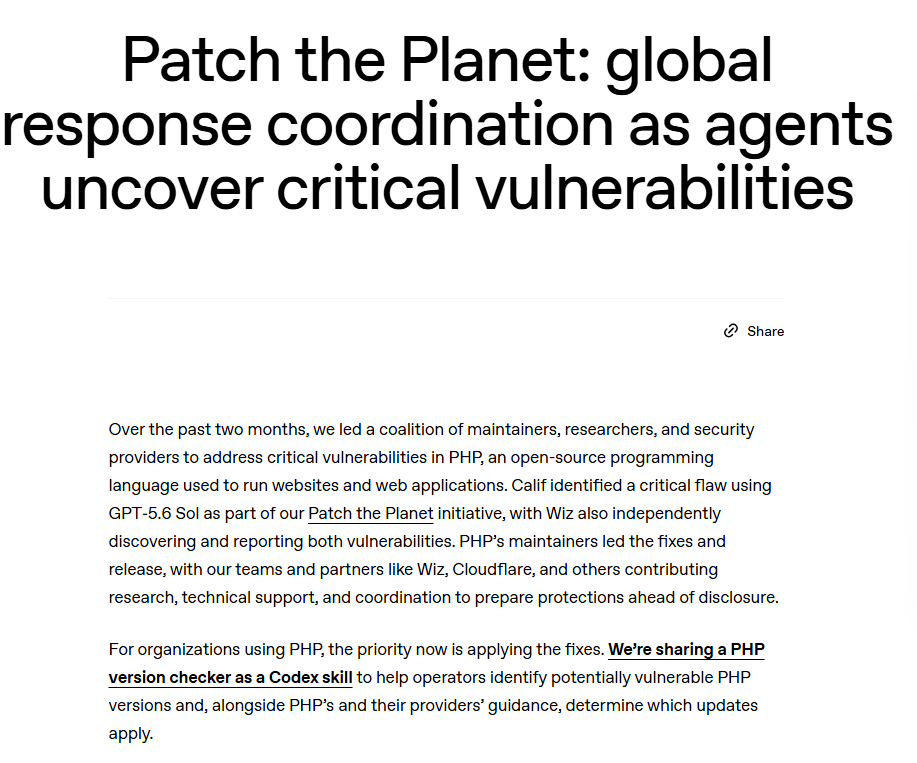
这组漏洞被称为PHP2Shell,编号为CVE-2026-109618和CVE-2026-109619,CVSS v4.0评分均为9.2。攻击者不必先取得账号和密码,在已验证的部署环境中发送特制请求,就可能让服务器执行恶意代码,导致数据被窃取或网页被篡改。美国国家安全局等机构建议,若来不及打补丁,应先让相关系统下线。据《纽约时报》报道,一些欧洲政府网站已暂停服务;Cloudflare表示已检测到相关攻击尝试。
漏洞发现过程中,Calif研究员瑞安·奥斯汀借助OpenAI的GPT-5.6 Sol审计PHP源代码,几天内找到问题,随后又用尚未公开的OpenAI模型研究利用方法。8月11日,Calif首席执行官泰·杜昂致电PHP项目安全工程师福尔克·杜施,后者开始组织修复。OpenAI表示,Wiz团队独立发现并报告了两项漏洞,PHP维护者主导修复。据《华尔街日报》报道,修补涉及近200个文件、超过一万行代码。
PHP基金会披露,其中一类内存不足处理问题在2024年已被发现,但当时未证明具体攻击路径,修复方案也可能影响旧程序和扩展。此次AI研究证明该隐患可被用于入侵服务器,修复随之提速。PHP官方认为,使用Apache mod_php的部署方式风险最高,PHP-FPM、php-cgi、FrankenPHP和LiteSpeed等对外处理网页请求的安装也都在排查范围内。补丁公开后,攻击者也可能借AI分析代码改动、反推攻击方法,网站管理员仍需排查、测试和更新受影响系统。